Digital. Vernetzt. Verwundbar. Warum Cybersicherheit Chefsache ist
2026.10.08
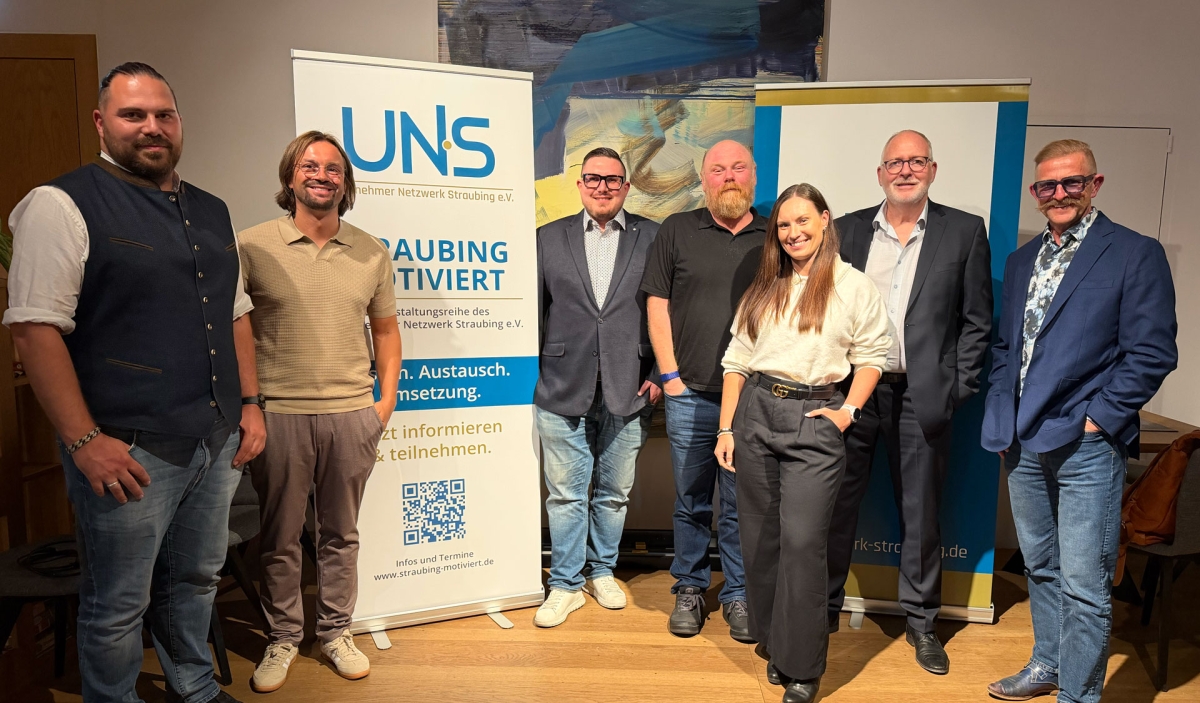
Montagmorgen, und nichts geht mehr: keine E-Mails, kein Zugriff auf Kundendaten, die Warenwirtschaft startet nicht, niemand kann sich anmelden. Um dieses Szenario ging es beim Vortragsabend „Digital. Vernetzt. Verwundbar." der Reihe „Straubing motiviert" am 8. Oktober 2026 im Café „ErneuerBar“ im NAWAREUM in Straubing.
Referent war Peter „Faxe" Lachenmair (lachenmair.info), der seit mehr als 20 Jahren in der IT- und Informationssicherheit arbeitet. Anhand von Beispielen aus der Praxis zeigte er, wo die größten Risiken liegen und was Unternehmen konkret dagegen tun können.
Seine zentrale Botschaft: Cybersicherheit ist kein Zustand, den man einmal herstellt. Und sie lässt sich nicht vollständig an die IT-Abteilung oder einen externen Dienstleister abgeben.
Der Mensch bleibt ein Einfallstor
Bei Cyberangriffen denken viele an komplexe technische Schwachstellen. In der Praxis sind die Einfallstore oft banaler: Phishing-Mails, gefälschte Login-Seiten oder scheinbar vertraute Nachrichten reichen häufig aus. Künstliche Intelligenz macht solche Angriffe noch überzeugender, denn Texte, persönliche Ansprache und sogar Stimmen lassen sich inzwischen täuschend echt nachbilden.
Gut geschulte Mitarbeiter sind deshalb ein wichtiger Teil der Verteidigung. Lachenmair schilderte einen Fall, in dem eine Mitarbeiterin am Telefon aufgefordert wurde, ihr Passwort auf einer Internetseite einzugeben. Sie wurde misstrauisch und wandte sich an die interne IT. Diese eine Reaktion verhinderte Schlimmeres.
Was sind die Kronjuwelen des Unternehmens?
Eine Leitfrage des Abends lautete: Was muss bei uns unbedingt funktionieren, damit wir weiterarbeiten können?
Welche Anwendungen sind geschäftskritisch? Welche Daten unverzichtbar? Welche Systeme hängen voneinander ab? Und welche Mitarbeiter besitzen Wissen, ohne das sich bestimmte Abläufe nicht wiederherstellen lassen?
Lachenmair nennt das die „Kronjuwelen" eines Unternehmens. Das kann die Warenwirtschaft sein, die zentrale Benutzerverwaltung, eine Produktionssteuerung, der Kundenstamm – oder ein einzelner Mitarbeiter, der als Einziger weiß, wie ein bestimmtes System funktioniert.
Informationssicherheit beginnt deshalb nicht mit dem Kauf neuer Software, sondern damit, das eigene Unternehmen zu verstehen.
Zugriffsrechte wachsen mit den Jahren
Mitarbeiter wechseln die Abteilung, Auszubildende durchlaufen mehrere Bereiche, externe Dienstleister bekommen Zugänge. Ob diese Rechte später noch gebraucht werden, prüft oft niemand. So können ehemalige Mitarbeiter, Praktikanten oder Auszubildende auf mehr Systeme zugreifen, als sinnvoll ist.
Die schlichte Frage „Wer darf worauf zugreifen?" gehört deshalb zu den Grundlagen jeder Sicherheitsstrategie.
Ein Backup ist nur so gut wie seine Wiederherstellung
Viele Unternehmen fühlen sich sicher, weil sie Backups haben. Entscheidend ist aber nicht, ob gesichert wird, sondern ob sich die Daten tatsächlich wiederherstellen lassen – und wie lange das dauert. Sicherungen können fehlerhaft, veraltet oder selbst kompromittiert sein.
Lachenmairs Empfehlung: regelmäßig einen Server aus der Sicherung wiederherstellen, hochfahren und von echten Anwendern testen lassen. Die eigentliche Frage lautet also nicht „Haben wir ein Backup?", sondern „Können wir damit unseren Betrieb wieder zum Laufen bringen?"
Angriffe früh erkennen, nicht nur verhindern
Hundertprozentige Sicherheit gibt es nicht. Deshalb geht es auch darum, Angriffe früh zu bemerken und ihre Folgen zu begrenzen.
Lachenmair beschrieb IT-Sicherheit als mehrere Schutzschichten. Ein Angreifer muss nicht zwingend an der ersten Barriere scheitern. Wichtig ist, dass er auf dem Weg zu den kritischen Systemen auffällt. Dazu gehören getrennte Netzwerke, Mehrfaktor-Authentifizierung, kontrollierte Zugriffe und die Auswertung von Protokolldaten.
Einfache Maßnahmen bringen schon viel
Viele Verbesserungen sind weder exotisch noch teuer:
- starke, unterschiedliche Passwörter und ein Passwortmanager
- Mehrfaktor-Authentifizierung
- aktuelle Systeme und eingespielte Updates
- regelmäßig überprüfte Benutzerrechte
- geschulte Mitarbeiter und klare Regeln für verdächtige Vorgänge
Das Ziel ist nicht Perfektion, sondern die Hürde für Angreifer deutlich höher zu legen.
Cybersicherheit ist Führungsaufgabe
Mit der europäischen NIS2-Richtlinie bekommt diese Sichtweise zusätzlich rechtliches Gewicht. Betroffene Unternehmen müssen Risiken systematisch bewerten, angemessene Schutzmaßnahmen treffen und bestimmte Sicherheitsvorfälle melden. Auch wer selbst nicht unter NIS2 fällt, kann betroffen sein, etwa als Zulieferer größerer oder regulierter Unternehmen.
Die Verantwortung liegt dabei bei der Unternehmensleitung. Eine Geschäftsführung muss keine Firewall konfigurieren können. Sie sollte aber wissen, welche Risiken bestehen, wer zuständig ist und ob vereinbarte Maßnahmen wirklich umgesetzt werden.
Wenn es passiert
Im Ernstfall entsteht schnell Chaos. Wer entscheidet? Welche Systeme sind betroffen? Müssen Kunden, Behörden oder die Versicherung informiert werden? Welche Dienstleister werden gebraucht? Lässt sich aus der Sicherung wiederherstellen, oder muss die IT neu aufgebaut werden?
Diese Fragen sollte man nicht erst beantworten, wenn der Betrieb stillsteht. Notfallpläne und regelmäßige Übungen helfen, im Ernstfall strukturiert zu handeln.
Klein anfangen statt sich überfordern
Unternehmen müssen nicht sofort ein vollständiges Informationssicherheitsmanagement aufbauen. Für den Einstieg genügt eine einfache Liste:
- Welche Risiken kennen wir?
- Welche Maßnahmen haben wir getroffen?
- Wer ist verantwortlich?
- Was ist als Nächstes zu tun?
So wird aus einem diffusen Problem ein steuerbarer Prozess. Orientierung bieten unter anderem die Angebote des Bundesamts für Sicherheit in der Informationstechnik (BSI).
Fünf Fragen für das eigene Unternehmen
Wer aus dem Abend nur fünf Punkte mitnimmt, sollte sich diese Fragen stellen:
- Welche Systeme, Daten und Prozesse müssen unbedingt funktionieren?
- Wer darf auf welche Systeme zugreifen?
- Würden wir einen Angriff rechtzeitig bemerken?
- Können wir unsere wichtigsten Systeme tatsächlich wiederherstellen?
- Wissen alle Beteiligten, was im Ernstfall zu tun ist?
Cybersicherheit ist kein einmaliges Projekt. Technik, Unternehmen und Angriffsmethoden ändern sich ständig. Es kommt darauf an, regelmäßig zu prüfen, nachzubessern und dranzubleiben. Oder, wie es Lachenmair sinngemäß formulierte: Man muss nicht alles sofort perfekt lösen. Aber man sollte anfangen.
Im Bild v.l.n.r Patrick Schardt, Anton Maidl, Marco Vogt, Peter "Faxe" Lachenmair, Anna-Lena Meyringer, René Greiner, Jürgen Radomski
